Ще в червні 2026 року Кіберкомандування Берегової охорони США описало в щорічному звіті CTIME частину незвичних цифрових інструментів, якими широко користуються сучасні танкери тіньового флоту[1]. Доповідь «Taking on the Dark Fleet… in Cyberspace!» читали командир 2003-ї групи кіберзахисту Берегової охорони Кенні Мільтенбергер та мережевий інженер тієї ж групи Шейн Канчілла. Вона додала до звіту низку механізмів, особливо цікавих з інженерного погляду[2]. Виявилося, що сучасні незаконні перевезення тримаються на цілому комплексі інженерних і цифрових рішень: підміні координат, програмах віддаленого доступу, спробах стерти диски на відстані й піратському навігаційному ПЗ.
Тим часом біля берегів Європи відбувається те саме. На початку березня 2026 року ВМС Бельгії за підтримки французьких гелікоптерів захопили в Північному морі танкер Ethera. Він ішов під фальшивим гвінейським прапором, а його суднові документи виявилися підробленими[3]. 6 березня шведська поліція піднялася на борт вантажного судна Caffa, і одного з членів екіпажу підозрюють у використанні підробленого документа[4]. 20 липня сили операції ЄС IRINI перевірили прапор танкера South Star у Середземному морі[5]. Кожна така команда заходить на судно, ключі від комп'ютерів якого можуть лишатися в когось на березі.
Що активніше з тіньовим флотом борються, то винахідливішим він стає, зокрема в такій складній царині, як міжнародне морське право. Що саме знайшли американці, як це працює і чого чекати європейським командам, розбираємо далі в нашому новому матеріалі.
§ 00 · КампаніяКібероператори на штормтрапі
Тіньовим флотом називають танкери, які возять нафту з Росії, Ірану й Венесуели в обхід санкцій. Здебільшого це старі судна з непрозорими власниками, сумнівним страхуванням і прапорами, що часто змінюються[5]. За оцінкою Дослідницької служби Конгресу США, яку наводять доповідачі, у 2024 році таких суден було близько 1600[2]. Розслідування нідерландського видання Follow the Money на початку 2026 року налічило понад 1300 танкерів, і щонайменше третина з них, понад 500, ходили під фальшивими прапорами[6].
У грудні 2025 року США почали затримувати такі судна у відкритому морі. Першим, 10 грудня, став танкер Skipper. Він ішов під прапором Гаяни, хоча сама Гаяна його реєстрацію не визнавала. 20 грудня затримали Centuries, 7 січня Sophia[7]. Кампанія була спрямована передусім проти танкерів, пов'язаних із Венесуелою[6]. Слідом за США судна тіньового флоту почали затримувати Індія, Бельгія, Франція, Швеція, Велика Британія, Фінляндія, Естонія й Німеччина[2].
- США
- Європейські держави
- Місія ЄС
- Індія
- невдала спроба
- 2025 рік
Усі випадки таблицею
| Дата | Судно | Хто | Що сталося | Де |
|---|---|---|---|---|
| 21 березня 2025 | Eventin | Німеччина | затримання. Втратив хід і дрейфував у німецькі води; митниця конфіскувала вантаж | Балтійське море, біля Рюгена |
| 11 квітня 2025 | Kiwala | Естонія | затримання. Без дійсного прапора; відпущений 28 квітня | Фінська затока |
| 13 травня 2025 | Jaguar | Естонія | невдала спроба. Відмовився змінити курс; поруч з'явився російський винищувач, танкер вивели з естонських вод | Фінська затока |
| 27 вересня 2025 | Boracay | Франція | затримання. Капітан відмовився пустити на огляд; на борту охорона Moran Security Group | Атлантика, біля Уессана |
| 20 листопада 2025 | Seahorse | США | невдала спроба. Есмінець перехопив танкер, і той розвернувся на Кубу | Карибське море (місце приблизне) |
| 10 грудня 2025 | Skipper | США | затримання. Перше затримання кампанії | між Гренадою й Тринідадом |
| 20 грудня 2025 | Centuries | США | затримання | біля Венесуели |
| 20 грудня 2025 | Bella 1 | США | невдала спроба. Екіпаж не пустив на борт, танкер утік в Атлантику | біля Венесуели |
| 31 грудня 2025 | Fitburg | Фінляндія | затримання. Вантажне судно; підозра в пошкодженні кабелів, санкційна сталь | Фінська затока |
| 7 січня 2026 | Marinera (Bella 1) | США | затримання. Під заявленим російським прапором | Атлантика, на південь від Ісландії |
| 7 січня 2026 | M Sophia | США | затримання | Карибське море (місце приблизне) |
| 9 січня 2026 | Olina | США | затримання | Карибське море (місце приблизне) |
| 15 січня 2026 | Veronica | США | затримання | Карибське море (місце приблизне) |
| 20 січня 2026 | Sagitta | США | затримання | Карибське море (місце приблизне) |
| 22 січня 2026 | Grinch | Франція | затримання. Відпущений 17 лютого після штрафу | море Альборан |
| 6 лютого 2026 | Al Jafzia, Asphalt Star, Stellar Ruby | Індія | затримання. Три танкери, пов'язані з Іраном | 100 миль на захід від Мумбаї |
| 9 лютого 2026 | Aquila II | США | затримання | Індійський океан (місце приблизне) |
| 14 лютого 2026 | Veronica III | США | огляд на борту | Індійський океан (місце приблизне) |
| 24 лютого 2026 | Bertha | США | затримання | Індійський океан (місце приблизне) |
| 28 лютого 2026 | Ethera | Бельгія | затримання. Фальшивий гвінейський прапор, підроблені документи | Північне море, економічна зона Бельгії |
| 6 березня 2026 | Caffa | Швеція | затримання. Вантажне судно; фальшивий прапор, підроблений документ | біля півдня Швеції (місце приблизне) |
| 12 березня 2026 | Sea Owl I | Швеція | затримання | біля Треллеборга |
| 20 березня 2026 | Deyna | Франція | затримання. Фальшивий прапор Мозамбіку; відпущений 16 квітня після штрафу | Середземне море (місце приблизне) |
| 3 травня 2026 | Jin Hui | Швеція | затримання. Фальшивий сирійський прапор | на південь від Треллеборга |
| 5 травня 2026 | назва не розкрита | місія ЄС IRINI | огляд на борту. Перша перевірка прапора місією ЄС; дата приблизна | Середземне море (місце приблизне) |
| 1 червня 2026 | Tagor | Франція | затримання | Атлантика, 740 км на захід від Бретані |
| 14 червня 2026 | Smyrtos | Велика Британія | затримання. Перше британське затримання | Ла-Манш |
| 20 липня 2026 | South Star | місія ЄС IRINI | огляд на борту. Перевірка прапора | захід Середземного моря |
| 2 серпня 2026 | Toa Payoh | місія ЄС IRINI, Італія | огляд на борту. Перевірка прапора | на захід від Пантеллерії |
| 30 серпня 2026 | Sun | місія ЄС IRINI, Італія | огляд на борту. Перевірка прапора | на захід від Пантеллерії |
Те, що на ці судна разом з озброєними спецпризначенцями заходять кібергрупи Берегової охорони, раніше не афішувалося[15]. Кіберкомандування виділило з груп кіберзахисту окремі команди кіберконтролю, Cyber Control Teams, і вперше відправило їх на борт разом зі штурмовими й правоохоронними групами[1]. Вони мають якнайшвидше взяти під контроль цифрове середовище судна, щоб відсікти втручання ззовні й доправити судно до порту в тому стані, у якому його захопили. Якщо час дозволяє, команда просто на борту шукає загрози в мережі й закриває їх[1]. У Береговій охороні цю процедуру називають позитивним кіберконтролем, POSCON[2].
«Коли йдеться про танкер завдовжки 1100 футів зі складними інформаційними й операційними системами на борту, а кіберпростір по суті теж є полем операцій, то ми зрозуміли, що для захоплення судна мало взяти під контроль його фізичне середовище. Те саме треба зробити й у кіберпросторі[16]
контр-адмірал Джейсон Тама, командувач Кіберкомандування Берегової охорони США, 18 серпня 2026 року
Для кібероператорів, звиклих до корпоративних мереж, це була незвична робота. Як видно з їхньої доповіді, на борт вони піднімалися по штормтрапу й лебідкою з гелікоптера, а обідали армійськими сухпайками просто на захопленому танкері[2].
«Ми роками знали, що тіньовий флот несе серйозні ризики, вони ходять на старих суднах і не обслуговують їх. Але чого ми не знали до цих висадок, так це які кіберризики є на борту», — сказав Тама виданню The Wall Street Journal[17].
Ні звіт, ні доповідь не називають суден, з яких узято ту чи іншу знахідку, крім одного прикладу, танкера Sophia, затриманого в Карибському морі[2]. The Wall Street Journal пише, що в основному це були судна з іранською й російською нафтою[17].
§ 01 · AISМистецтво телепортації
Кожне торгове судно світового флоту повідомляє, де воно перебуває, через систему AIS. Передавач на борту безперервно транслює назву судна, його ідентифікатор, координати, курс і швидкість. Ці сигнали приймають сусідні судна, берегові станції й супутники, а з них дані потрапляють у відкриті сервіси відстеження суден.
Сам передавач свого місця не знає. Координати йому подає система супутникової навігації, найчастіше приймач GPS, звичайною послідовною лінією. Прилади на містку обмінюються даними через стандарт NMEA 0183, і цією ж мовою говорять приймач GPS, AIS, радар та інші навігаційні прилади[1]. Назву судна й ідентифікатор у передавач вносять під час налаштування.
Під час перевірок виявилося, що на деяких танкерах тіньового флоту стояло по кілька передавачів AIS, і назву, під якою судно бачить світ, змінювали одним перемиканням[1].
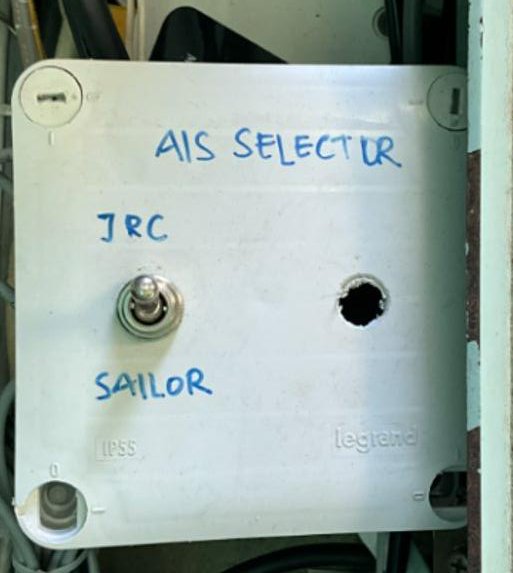
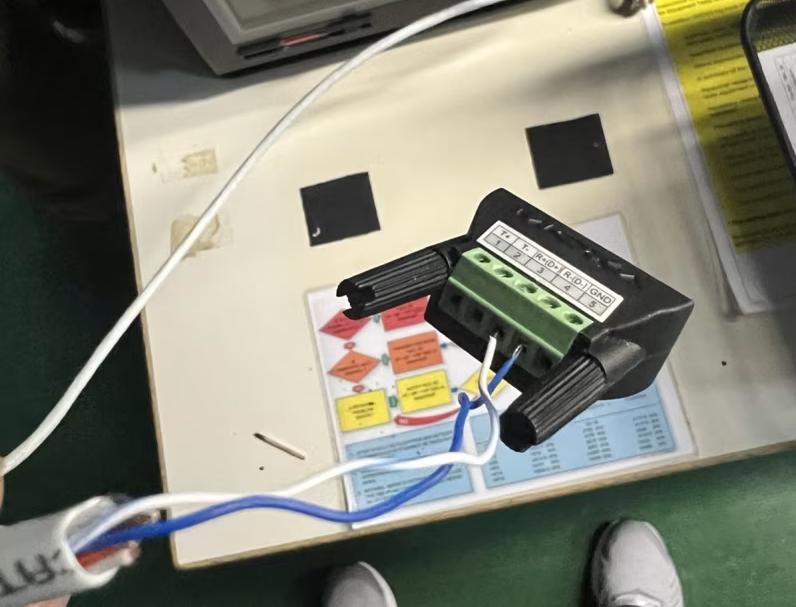
Координати підміняли через лінію даних. Найчастіше команди кіберконтролю бачили таку схему: до роз'єму даних на блоці AIS припаювали саморобний кабель CAT6, а на другому кінці стояв ноутбук із програмою для тестування морських приладів. Програма генерує ті самі рядки NMEA 0183, що зазвичай ідуть від приймача GPS, і передавач транслював вигадану позицію як справжню[1]. На містках знаходили й зрощені послідовні лінії між приймачем GPS і навігаційними приладами[2].
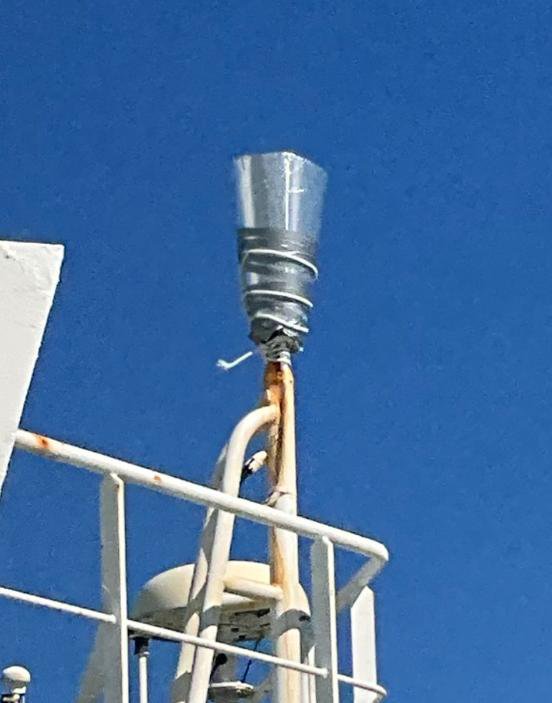
Навколо антен на рульовій рубці деяких танкерів стояли, схоже, екранувальні клітки. На фото з доповіді антену обмотано фольгою й скотчем. Доповідачі вважають, що так відрізали прийом справжнього сигналу GPS, щоб він не заважав підміні[2].
Серед файлів на борту знайшли й кілька докладних інструкцій з іншими способами подавати AIS хибні дані GPS[1]. Контр-адмірал Девід Барата, заступник командувача Берегової охорони з оперативної політики, розповів The Wall Street Journal про судно, яке за своїм сигналом стояло біля Кюрасао, а насправді було біля берегів Венесуели й везло туди нафту[18].
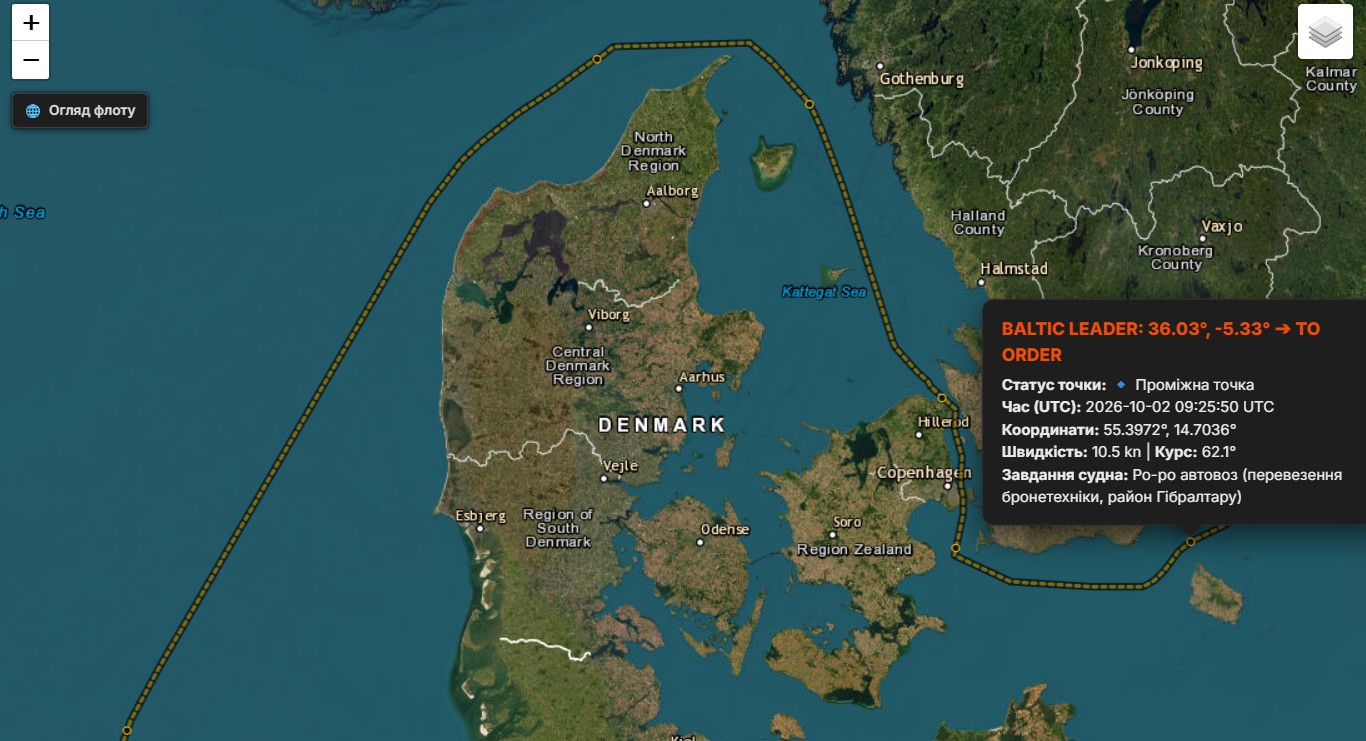
Ті самі прийоми Росія застосовує й біля берегів Європи, коли везе військові вантажі. У квітні 2026 року з Петербурга, Калінінграда й Мурманська вийшли танкер «Генерал Скобелев», ролкер «Спарта» й танкер постачання «Академик Пашин». Перші два перебувають під санкціями, супроводжував їх фрегат «Адмирал Касатонов», а портом призначення судна заявили єгипетський Порт-Саїд[19].
Після Ла-Маншу судна вимкнули AIS, а згодом трекери показали неможливе. 1 травня «Генерал Скобелев» за своїм сигналом стояв біля Естонії. 8 травня «Спарта» транслювала, що перебуває в Калінінграді й іде зі швидкістю 49,8 вузла, недосяжною для судна такого розміру. Через два дні супутник зняв усі чотири судна на південний захід від Мальти, а 11 травня конвой уже стояв у сирійському Тартусі. Що саме він привіз, невідомо, але «Спарта» давно працює на військову логістику Росії[19]. Цей рейс ми докладно розібрали в матеріалі «Сирійський експрес змінює курс».
Роком раніше, у червні 2025 року, російський корвет «Бойкий» провів через Ла-Манш два санкційні танкери тіньового флоту, Sierra і Naxos, він же Selva[20]. Сам корвет водночас транслював через AIS чужу ідентифікацію[21].
У червні 2026 року Bellingcat простежив суховантаж Grumant, який вивіз зерно з окупованої Феодосії до Бенгазі в Лівії. Біля Феодосії його координати в AIS були хаотичні, а частина взагалі вказувала на суходіл: у цьому районі Чорного моря давно глушать супутникову навігацію. Проте курс у повідомленнях AIS береться не з GPS, а з суднового гірокомпаса. Усі 29 повідомлень за 7–19 лютого показували курс 267–268 градусів, а причал у Феодосії орієнтований на 267,5 градуса. Жодне інше судно поблизу такого курсу стабільно не передавало[22]. Колишній офіцер ВМС США Чарлі Браун, з яким Bellingcat поділився методом, назвав його слушним, але нагадав, що деякі компаси теж можуть бути вразливі, тож дані треба звіряти з іншими джерелами[22].
PLITKA Analytics має власну розробку, яка стежить за рейсами суден флоту РФ і фіксує випадки, коли AIS показує не те місце, де судно перебуває насправді.
Брехню в AIS може помітити кожен, хто вміє дивитися. Але є й закритий канал. Судна понад 300 тонн валової місткості за вимогою Міжнародної морської організації кожні шість годин повідомляють свою назву й координати через систему LRIT. Ці звіти отримують лише держава прапора, прибережна й портова держави та рятувальні служби[2].
Підробити LRIT складніше, ніж AIS, а з погляду права й безпеки це значно серйозніше порушення. Для цього треба або імітувати зовнішній GPS, або змінити прошивку терміналу. На суднах знайшли спільну прошивку для терміналів Inmarsat-C. Коли судно починало підміняти AIS, у LRIT змінювалася і його позиція. Тобто термінал брав координати з того самого підробленого джерела, а не з власного приймача GPS[2].
§ 02 · IMOМистецтво перевтілення
Кожне судно за життя має один номер Міжнародної морської організації, IMO, а назву й прапор може міняти скільки завгодно[23]. Прапор означає реєстрацію в певній державі, і саме держава прапора відповідає за те, щоб судно дотримувалося правил, від санкцій до безпеки й захисту екіпажу[6].
Танкер, який Естонія у квітні 2025 року затримала, бо його не було в жодному реєстрі, звався Kiwala й ішов під прапором Джибуті. Потім він став Boracay під фальшивим прапором Беніну, і вже під цим іменем його у вересні 2025 року зупинили французькі військові[24]. У частині суднових баз він значиться ще й як Pushpa[23]. Нові імена, за словами контр-адмірала Барати, власники тіньового флоту часто беруть у суден, які вже пішли на злам. Так у нового імені є хоча б якийсь цифровий слід[18].
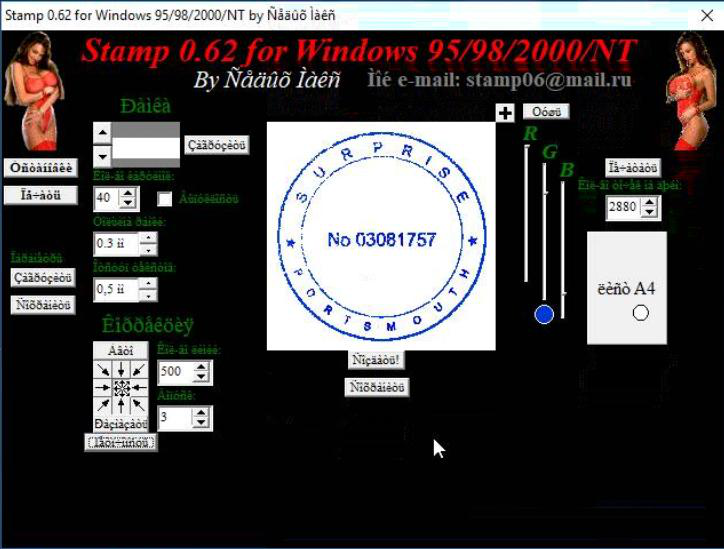
Разом з іменем треба міняти й папери. На борту танкерів тіньового флоту знайшли російську програму Stamp 0.62 для Windows. Вона швидко малює зображення суднових печаток, щоб змінювати назву судна й номер IMO в офіційних документах[2]. Законно номер IMO не змінюється, тож печатка з новим номером годиться лише для підробки.
Програма стара. У заголовку вікна значиться «Stamp 0.62 for Windows 95/98/2000/NT», автор указав адресу на mail.ru, а кирилиця в інтерфейсі на знімку екрана відображається нечитабельними символами. Щоб показати, як вона працює, доповідачі відтворили з її допомогою печатку з назвою SURPRISE і портом Портсмут[2].
Саме фальшивий прапор робить судно вразливим у морі. Конвенція ООН з морського права дозволяє військовому кораблю оглянути у відкритому морі судно, яке, найімовірніше, не має національності або видає себе за чуже[5]. У жовтні 2025 року всі держави Балтійського й Північного морів заявили, що судно без національності не має права на мирний прохід, а 15 грудня ЄС підтвердив право огляду таких суден[6]. Ethera бельгійці затримали саме з фальшивим прапором і підробленими документами[3], а South Star оглядали, щоб перевірити прапор[5]. Тому для європейської абордажної команди суднові папери стають головним доказом.
Коли фальшивий прапор перестав захищати, частина флоту знайшла інший щит. Танкер Bella 1 ішов під прапором Гаяни, хоча Гаяна вже скасувала його реєстрацію[25]. У грудні 2025 року він почав тікати від Берегової охорони США, і дорогою екіпаж перейменував його на Marinera, намалював на борту російський прапор, а судно перереєстрували на Росію. Москва надіслала Вашингтону дипломатичну ноту з вимогою припинити переслідування[26]. За даними The Wall Street Journal, які наводить USNI News, танкер отримав супровід російського флоту зі щонайменше одним ударним підводним човном[27].
7 січня 2026 року за 190 миль на південь від Ісландії команда Берегової охорони разом зі спецпризначенцями захопила танкер. США визнали його судном без національності[26][27]. Британське міністерство оборони, яке допомагало операції, заявило, що судно спершу ходило під фальшивим прапором, вимикало транспондери й намагалося перереєструватися вже під час переслідування[27]. Професор міжнародного права Роб Маклафлін з австралійського Університету Вуллонгонга натомість писав у Just Security, що законність захоплення сумнівна, якщо російська реєстрація була чинною[25].
Marinera була не одна. За даними Lloyd's List, які наводить CNN, лише за грудень 2025 року російський прапор узяли 17 танкерів тіньового флоту[26]. Ще 20 на початку лютого 2026 року за один тиждень перейшли з фальшивих прапорів у маловідомий, але легальний реєстр Камеруну[6].
Проти фальшивих прапорів у правоохоронців інструменти є. Перший із них — згода держави прапора. Панама, під чиїм прапором ішли Centuries і Sophia, має із США давню угоду про огляди суден і зазвичай погоджується, бо сама хоче позбутися таких суден у своєму реєстрі[7]. Держави, чиї прапори полюбляє тіньовий флот, чистять реєстри. Палау вже виключило 29 із 43 виявлених суден тіньового флоту, Сьєрра-Леоне пообіцяло виключити всі судна під санкціями[6]. А судно без національності, як уже сказано, можна оглянути у відкритому морі без нічиєї згоди[5].
Російський прапор зводить нанівець усі три інструменти. Росія згоди на огляд не дасть, із реєстру своє судно не виключить, а судно під чинним прапором не є судном без національності. Захопити його означає вже не перевірити документи, а піти на конфлікт із державою. З Marinera США пішли на це, оголосивши російську реєстрацію нечинною, і саме цей крок юристи вважають найвразливішим[25]. Колишній головний юрист Берегової охорони, контр-адмірал у відставці Вільям Баумгартнер, побоюється, що міцну досі правову основу затримань підточать самі американські силовики, які діють на межі юридичних можливостей[7].
Європа поки обережніша. «Питання в тому, наскільки європейські країни готові дозволити проблемі загостритися», — каже Іф Рейкерс з Маастрихтського університету. Росія, за його словами, дедалі частіше відправляє на свої судна озброєних людей і застосовує дрони[6]. Професорка міжнародного права Кільського університету Нєле Матц-Люк нагадує про інший бік. Якщо Європа почне тлумачити морське право суворіше, так само його тлумачитимуть Китай та інші держави, зокрема щодо західних суден[6].
Фальшивий прапор дає право на огляд. Російський прапор це право забирає, і кожне наступне затримання стає питанням не закону, а політичної волі.
§ 03 · DataМистецтво очищення
Сучасний танкер постійно на зв'язку з берегом. Інтернет на борт приходить через супутник, у діапазоні Ku або через Starlink, а далі розходиться судновою мережею: модем, центральний комутатор, комутатори й точки доступу Wi-Fi у приміщеннях[2]. Через цей канал судновласник у звичайній компанії стежить за станом судна, а його фахівці на березі можуть віддалено налаштувати бортові комп'ютери.
Танкери тіньового флоту від звичайних тут не відстають. Старі й погано доглянуті, вони часто мають сучасний високошвидкісний супутниковий зв'язок[1]. На більшості комп'ютерів команди кіберконтролю знайшли одразу три програми віддаленого доступу: AnyDesk, TeamViewer і ScreenConnect. Їх налаштували так, щоб підключатися можна було, навіть коли біля комп'ютера на судні нікого немає. Хтось на березі міг зайти в бортову мережу в будь-який момент[1].
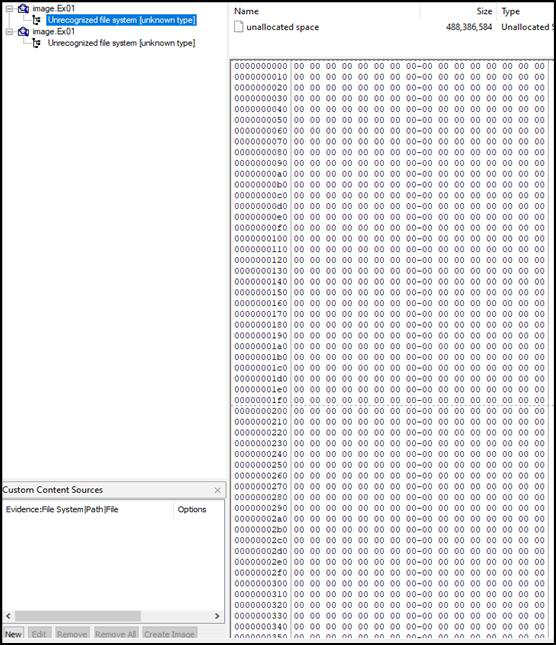
За даними Кіберкомандування, адміністратори тіньового флоту намагалися віддалено стерти дані на борту[1], а The Wall Street Journal пише, що щонайменше одного разу це сталося вже після того, як на судно піднялися американці[17]. Через програму віддаленого доступу заходили на робочу станцію на судні, а звідти командами PowerShell заповнювали нулями жорсткі диски серверів[2]. На знімку екрана з доповіді образ такого диска: файлова система не розпізнається, а замість даних суцільні нулі. Тобто докази можуть зникати просто під ногами в абордажної команди, поки судно ще на зв'язку з берегом. Тому кібергрупа й має взяти мережу під контроль якнайшвидше.
У грудні 2024 року танкер тіньового флоту Eagle Sпід прапором Островів Кука протягнув якір дном Фінської затоки й пошкодив п'ять підводних кабелів, серед них енергоміст Estlink 2[28]. Його реєстратор даних рейсу, суднова «чорна скринька», не записав саме той момент, коли судно перетинало кабель. Проте судно вийшло сухим із води: фінське Національне бюро розслідувань ознак втручання не знайшло. Застарілий приймач GPS початку 2000-х, втрачаючи сигнал, скидав дату на 2005 рік, і реєстратор сам стирав файли, щоб звільнити місце[29].
З юридичної точки зору різниця між цими випадками принципова. Стерті віддалено диски свідчать про намір приховати сліди, а збій старого обладнання, на перший погляд випадковий, такого наміру не доводить. Розрізнити їх може лише фахівець, який потрапив до мережі судна раніше, ніж її встигли змінити.
§ 04 · SoftМистецтво піратства
На танкері дві різні мережі. Перша, інформаційна, обслуговує офісну роботу: пошту, документи, облік. Друга, операційна, керує самим судном: двигуном, вантажними системами, навігацією[1]. Так задумано, щоб вірус з офісного комп'ютера не дістався до керування судном.
Проте на тіньових танкерах цю межу перетинали постійно. Програми на флешках переносили для оновлень, а ноутбуки вмикали просто в навігаційні системи на кшталт ECDISі в системи керування машинним відділенням[1]. На фото з доповіді видно перехідник, що з'єднує Ethernet із послідовною лінією AIS, а в центральному посту керування машинним відділенням стоять шлюзи, що з'єднують промислову шину CAN зі звичайною мережею Ethernet[2].
Програмне забезпечення на цих комп'ютерах здебільшого піратське, і для офісу, і для навігації. Екіпажі завантажували його через uTorrent з російського морського торент-форуму, де є морські чати, технічна література, програми, навчальні відео, тести й тренажери. Windows і Office активували в обхід ліцензії. Команди кіберконтролю знайшли AAct.exe й KMSAuto з пакета Ratiborus KMS Tools, які обманюють систему ліцензування Microsoft, а також завдання за розкладом, що запускали їх знову й знову. Знайшли й піратські ECDIS та програми для прокладання маршрутів[1].
Із піратським софтом на борт прийшли віруси. Один комп'ютер підхопив Lumma Stealer, програму для крадіжки даних, яку зазвичай здають в оренду на російськомовних форумах[1]. Доповідачі описують і спробу запустити черв'як MusaLLaT, що поширюється через флешки, тобто саме тим шляхом, яким перетинали межу між мережами. Він підміняє записи DNS, щоб антивірус не міг зв'язатися зі своїми серверами, вимикає диспетчер задач, командний рядок, редактор реєстру й відновлення системи, відкриває мережевий порт і ховає на диску файл автозапуску. Траплялися й троянські віруси, частина з яких була розрахована на китайських користувачів[2].
Поширюватися всьому цьому допомагали слабкі, спільні або взагалі відсутні паролі, вимкнені антивіруси, застарілі операційні системи й спільні флешки[2]. По всьому флоту, який оглянули кібергрупи, вони нарахували 17 підтверджених заражень і 2268 змін конфігурації, а ще 344 рази хтось очистив історію загроз в антивірусі[2].
Для звичайної офісної мережі це був би неприємний, але буденний інцидент. На танкері ставки інші. «Для судна, що везе десятки мільйонів галонів сирої нафти, завжди є ризик пожежі й вибуху. Атмосферою в танках треба дуже ретельно керувати. Завжди є ризик розливу нафти», — контр-адмірал Тама The Wall Street Journal[17]. Як приклад системи, від якої залежить безпека танкера, доповідачі наводять генератори інертного газу[2], тобто ту саму систему, що заповнює порожній простір у танках газом без кисню, аби пари нафти не могли спалахнути.
Що буває, коли таку мережу атакують ззовні, показав серпень 2026 року. Щоправда, сталося це на судні, яке не мало проблем із законом. Південнокорейська HMM керувала супертанкером VL Prosperityзавдовжки 333 метри, що йшов до техаського Галвестона. Іранська агенція Mehr заявила, що 7 серпня хакери перехопили керування машинним відділенням судна: зменшили охолодження двигуна, підняли оберти й втрутилися в паливну систему, а зв'язок пропав на 30 годин. США підтвердили лише ознаки зламу мережі, подробиць не розкривали[30]. 21 серпня на танкер піднялися правоохоронці й кібергрупа Берегової охорони разом із кібергрупою ФБР, а згодом агентства повідомили, що порушень роботи судна, загрози екіпажу чи довкіллю немає. Завдяки вчасній реакції загрозу вдалося усунути[31].
§ 05 · ЄвропаМистецтво бути готовими до загрози
27 вересня 2025 року біля острова Уессан французькі військові зупинили танкер Boracay, що йшов без видимого прапора. Капітан відмовився пустити їх на огляд, і військовим довелося піти на небезпечний маневр. На борту були двоє співробітників російської приватної охоронної компанії Moran Security Group, які, за повідомленнями, стежили за екіпажем і збирали розвідувальні дані[24].
У травні 2025 року, коли Естонія намагалася оглянути танкер, підозрюваний у відсутності національності, поруч ненадовго з'явився російський винищувач, а судно відмовилося заходити в естонські води. Міністр оборони Фінляндії Антті Гяккянен тоді заявив, що танкери, які виходять з Росії Фінською затокою, супроводжуються військовими кораблями[20]. «Бойкий» провів танкери через Ла-Манш, «Адмирал Касатонов» вів конвой до Тартуса[20][19], а за Marinera, за даними The Wall Street Journal, ішов підводний човен[27].
Тому Європі доводиться розв'язувати задачу із зірочкою: бути готовою до збройного спротиву. Приватні військові компанії, флот і авіація РФ уже діють як контрзаходи. Їхня мета — залякати, спровокувати й виграти час, поки європейці шукають безпечне рішення й узгоджують план дій на випадок спротиву. Це вже складне завдання саме по собі.
Але американський досвід варто вивчати й враховувати вже зараз. Кібергрупа має йти на борт разом зі штурмовою завжди і відразу, а не приїжджати в порт за тиждень. Мережу треба взяти під контроль якомога раніше, поки хтось на березі не встиг стерти диски. Фахівець має відрізнити навмисне знищення даних від збою старого обладнання, адже на цьому триматиметься обвинувачення. Суднові документи, печатки й навігаційні дані варто вважати можливою підробкою, поки їх не перевірили.
Тіньовий флот навчився підробляти не лише папери й прапори, а й цифровий слід судна, і робить це просто на борту. Американці першими побачили це зсередини. Європі варто бути готовою та реагувати на комплексні загрози вже зараз.
Джерела
- U.S. Coast Guard Cyber Command — «Cyber Trends and Insights in the Marine Environment (CTIME) 2025», червень 2026. Розділ «Cyber Operations Aboard Dark Fleet Vessels», с. 20–22. uscg.mil
- Kenny Miltenberger, Shane Cancilla (U.S. Coast Guard, 2003 Cyber Protection Team) — «Taking on the Dark Fleet… in Cyberspace!», слайди доповіді на DEF CON 34, серпень 2026. media.defcon.org
- Euronews — «Belgium seizes Russian shadow fleet tanker in North Sea crackdown», 01.03.2026. euronews.com
- Euronews — «Sweden confiscates false-flagged Russian 'shadow fleet' ship, prosecutors say», 29.04.2026. euronews.com
- gCaptain — «EU Naval Force Boards Sanctioned Russian Shadow Fleet Tanker Over Suspected False Flag», 22.07.2026. gcaptain.com
- Follow the Money — «Hundreds of shadow fleet ships sail under a false flag. The West is coming for them – but is it fast enough?», 12.02.2026. ftm.eu
- USNI News — «U.S. Targeting Shadow Oil Fleets Using U.N. Law of the Sea Convention, Former Coast Guard JAGs Say», 22.01.2026. news.usni.org
- Wikipedia — «2025–2026 United States oil blockade of Venezuela», таблиця затримань, редакція на 05.10.2026. wikipedia.org
- Wikipedia — «Russian shadow fleet», розділ про затримання суден, редакція на 05.10.2026. wikipedia.org
- The Maritime Executive — «Indian Coast Guard Busts Three Iran-Linked Shadow Fleet Tankers», 08.02.2026. maritime-executive.com
- Army Recognition — «Italian Navy Boards Russian Shadow Fleet Tanker During EU Sanctions Mission in Mediterranean», 2026. armyrecognition.com
- The Moscow Times — «European Forces Intercept Russian ‘Shadow Fleet’ Tanker in Mediterranean», 31.08.2026. themoscowtimes.com
- Al Jazeera — «UK boards and seizes Russian shadow fleet tanker in English Channel», 14.06.2026. aljazeera.com
- Windward — «Sweden Seizes Shadow Fleet Tanker Jin Hui», 27.08.2026. windward.ai
- DEF CON 34 — програма Main Stage, анонс доповіді «Taking on the Dark Fleet… in Cyberspace!» і біографії доповідачів, серпень 2026. defcon.org
- McCrary Institute, Cyber Focus Podcast №139 — «Boarding the Dark Fleet: Coast Guard Cyber and Maritime Security with RADM Jason Tama», 18.08.2026. Стенограма. mccraryinstitute.com
- The Insider — «“Shadow fleet” vessels found to have remote control and data deletion software, which creates risk of explosion and oil spills, WSJ reports», 16.06.2026. Переказ статті The Wall Street Journal «The Dangerous Tech Found Aboard ‘Dark-Fleet’ Tankers Captured by the U.S.» від 15.06.2026. theins.press
- Spotmedia.ro — «Time bombs on the oceans: Dangerous technology on board tankers captured by the USA», 17.06.2026. Переказ статті The Wall Street Journal; слова контр-адмірала Барати в переказі. spotmedia.ro
- The Maritime Executive, Peter Boerstling, Giangiuseppe Pili — «Russia's “Syria Express” Convoys May Be Combining Multiple AIS Tricks», 27.05.2026. maritime-executive.com
- The Maritime Executive — «Russian Warship Spotted Escorting Two Inbound Stateless Tankers», 23.06.2025. maritime-executive.com
- Kyiv Post — «Russian Warship Masked Identity to Move Through English Channel», 24.06.2025. kyivpost.com
- Bellingcat — «Heading Off: New Technique Helps Track Grain Smuggling Expansion to Libya», 12.06.2026. bellingcat.com
- gCaptain (Reuters) — «France Probes Sanctioned Russian-Linked Tanker Off Atlantic Coast», 30.09.2025. gcaptain.com
- The Insider — «Chinese captain of Russian “shadow fleet” tanker Boracay sentenced to 1 year in prison in France», 30.03.2026. theins.press
- Just Security, Rob McLaughlin, Conor McLaughlin — «Law of the Sea Assessment of the seizure of Bella 1 / Marinera», 14.01.2026. justsecurity.org
- CNN — «A painted flag, a Russian bluff and an 18-day chase across the Atlantic», 10.01.2026. cnn.com
- USNI News, Mallory Shelbourne, Sam LaGrone — «Coast Guard Seizes Russian-flagged Tanker in North Atlantic, Second Tanker in Caribbean», 07.01.2026. news.usni.org
- Splash247, Sam Chambers — «Eagle S trial exposes voyage data recorder blackout during Baltic rampage», 27.08.2025. splash247.com
- Helsinki Times — «Black box offline during cable damage by Russian tanker Eagle S», 26.08.2025. helsinkitimes.fi
- CBS News — «Coast Guard, FBI boarded Texas-bound oil tanker after ship's network was potentially breached», 15.09.2026. Заяви іранських ЗМІ подано як непідтверджені. cbsnews.com
- CyberScoop — «Coast Guard, FBI board US-bound foreign ships in order to probe for cyberattacks», 16.09.2026. cyberscoop.com